カテゴリー
everyday life

Your eTicket。

 この間,invite+~@facebookmからのメール。というのを書いた。で,その中に

> 私の憶測が正しい場合に限っての話だけど,営業の方とか,ついうっかり,仕事用の携帯でやっちゃいけない
> 私用のfacebookアクセスして,「問題のリンクをタップ」とかしたら,最悪だねぇ。

と書いたけど,仕事関係についてのSNSの使い方は,こんなのも見とけば,「設定」なんかもしっかりやる気になるんじゃないかと思うよ。話の結末は,ちょっと,釣り気味で,どうかと思ったけど。
 まぁ,見ようと思う人は,最初から気をつけてる人だというところが,この辺の話の困ったところなんだが。知人にセキュリティの話をしてても,その辺が困るんだ。いろいろたとえ話をしても,実際に痛い目に合わないと,ピンとこないみたい。遭遇した痛い目が,「灸を据えられる」レベルで済めば,御の字だが,そううまくいくとは限らないからなあ。
 とはいえ,注意を促すといっても,今は仕事じゃないから,その点は昔に比べると,気は楽だ。

 今日も今日とて,Twitterを眺めてたら,Fujisawa さんのこんなのがあって,思い切り苦笑してしまったんだが,実務屋としては笑えないだろうな。

 そういえば,今日,「Your eTicket」という題名の英文フィッシング・メールを受け取った。公開しているメールアドレス o6asanATyahooDOTde に来たもので,yahoo が端から[Bulk]付で回してくれてたから,「フーン」で済んだけど,日本語メールだったらやっちゃったかもしれない。起き抜けだったし(爆)。文面は,よくある「購入ありがとうございます」の英文版。
 文中の http://www.delta.com にリンクが貼ってあるが,跳び先は,デルタ航空の正規のホームページ。ソース等を調べただけで,クリックはしてませんよ!!! http://ja.delta.com/ じゃなくて,http://www.delta.com 。ただし,ついてた添付ファイルが,怪しげだった。 eTicket.zip というアーカイブ。展開してみたい誘惑にかられたけど,やめておいた。やるんだったら,それ用にPCを用意してからじゃないと,ヤバイ。なんか感染したら,復旧のほうが手間だし(汗)。

 で,デルタのホームページにも,案の定,お客様へのフィッシングメールに関する警告というのがあったが, zip の添付ファイルというのは警告にないな。こういうメールって,「下手な鉄砲も数うちゃ当たる」方式だと思うが,うっかり, eTicket.zip をダブルクリックしたりしたら,最悪だな。まぁ,大概は,これにウイルスとかが仕込まれているんだろうから。

 そういえば,差出人のドメインは, primrosehomesinc.com になっていたけど,これ自体は,まともなドメインようだ。ただ,ヘッダの詳細を見ると, SPF について,
     Received-SPF: softfail (transitioning domain of primrosehomesinc.com
     does not designate xxx.xxx.xxx.xxx as permitted sender)
と softfail がでている。 primrosehomesinc.com の transitioning domain は xxx.xxx.xxx.xxx を使うように設定されていませんということだから,何か変なことがあるわけだ。実際,Twitter なんかも SPF 対応だが,お知らせメールの場合なんかは
     Received-SPF: pass (domain of yyyy.twitter.com designates zzz.zzz.zzz.zzz as permitted sender)
と,ちゃんと pass になっている。

 でも,寝ぼけ眼でメールを見るときに,いちいちここまでヘッダを見ないからね。気をつけなくちゃ。

カテゴリー
everyday life

80年後のKENJI-#3

The same article in English

 80年後のKENJI~宮沢賢治 映像童話集~の第3夜,終了。

 本日の題材は,「銀河鉄道の夜」。
 80年後のKENJI~宮沢賢治 映像童話集~ 第5回「銀河鉄道の夜」(前編)
 80年後のKENJI~宮沢賢治 映像童話集~ 第6回「銀河鉄道の夜」(後編)

 有名な佳品ですが,生前には出版されなかった多くの作品の一つで,決定稿が存在しないことも有名です。縦書きにしたのは,岩波文庫の1951(昭和26)年10月25日初版の旧字旧仮名分です。その後の出版分とは異同があるかもしれません。

 今日の映像作品,ジョバンニとカムパネルラの演じ手が,少し,年を喰いすぎていたのさえ飲み下せれば,おおむね,許容範囲というか,作品としては,美しく幻想的な異質感がよく出ていたと思いました。

 今回も,青空文庫を利用させていただき,縦書きにしてみました。縦書き集にも入れました。よろしければ,どうぞ。

 縦書き集は,Javascriptを有効にしないと読めません。(最低でもo6asan.com,ajax.googleapis.com,
nehan.googlecode.com,googlecode.comに対しては。) また,IE9,10の場合は互換表示で読んでください。どうやら,モダンブラウザで読んだ方が,間違いないようです。

カテゴリー
Windows

本家のお世話-#61。(Apache 2.4.4へアップデート)

 Lounge 版の Apache 2.4.4 (魚拓です)が出たので,アップデート。単なるバグフィックスのみならず, CVE-2012-3499 および CVE-2012-4558 へのパッチが施されているようなので。

 Lounge版のApache 2.4.4は,いつも通りVC9版を落とす。 httpd-2.4.4-win32-VC9.zip (23 Feb) の httpd.conf については,以下の2点が変わっていた。
————————————————————————————————————————————————
 ひとつは,説明文のところで,以下のようになったこと。
   # Options FileInfo AuthConfig Limit  —>>  # AllowOverride FileInfo AuthConfig Limit

 もうひとつは,DNT(Do Not Track)のところが,以下のように,すべてコメントアウトされたこと。これで,この件は終わりかな???
   # uncomment out the below to deal with user agents that deliberately
   # violate open standards by misusing DNT (DNT *must* be a specific
   # end-user choice)
   #
   #
   #BrowserMatch “MSIE 10.0;” bad_DNT
   #

   #
   #RequestHeader unset DNT env=bad_DNT
   #

————————————————————————————————————————————————

 新規導入の方は,「本家のお世話-#28。」を,参考にしてください。

カテゴリー
everyday life

80年後のKENJI-#2

The same article in English

 今日が,80年後のKENJI~宮沢賢治 映像童話集~の第2夜でした。

 本日のラインナップは,
80年後のKENJI~宮沢賢治 映像童話集~ 第3回「汚れなき魂」

80年後のKENJI~宮沢賢治 映像童話集~ 第4回「転生」

 本日のお気に入りは,「月夜のでんしんばしら」でした。まあ,もともとが好きなんですが,ちょっと,絵柄がかわいすぎたかも……原作には聊か不気味なイメージも持っていました。「春と修羅」の原作も2集・3集と行くうちに,理解させなくてはというところがなくなっていく気がします。それだけに,読み手独自の心象があって,他の人のイメージは受け入れがたくなるのかもしれません。「薤露青」には,かなり違和感を覚えました。

 今回も,青空文庫を利用させていただき,縦書きにしてみました。縦書き集にも入れました。よろしければ,どうぞ。

 縦書き集は,Javascriptを有効にしないと読めません。(最低でもo6asan.com,ajax.googleapis.com,
nehan.googlecode.com,googlecode.comに対しては。) また,IE9,10の場合は互換表示で読んでください。どうやら,モダンブラウザで読んだ方が,間違いないようです。

カテゴリー
everyday life

梅にメジロ。

The same article in English
投稿アップデート情報  追記(2014.3.8)

 今日も今日とて, Flash Player 11.6.602.171 が出て,イタチごっこのゼロデイ解消だなと思っていたら,Apache-Usersメーリングリストで, CVE-2012-3499 および CVE-2012-4558 フィックスの Apache HTTP Server 2.4.4 のアナウンスがあったりと,何かとあわただしいです。細々と続いていた www.apache.jp はどうなったのでしょうか。つながらなくなって,もうずいぶん経ちます。ついに消えてしまったようです。 twitter には Apache.JP (temp.) があるのですが……上のリンクを web.archive.org のものに差し替えました。 2014.12.1 追記

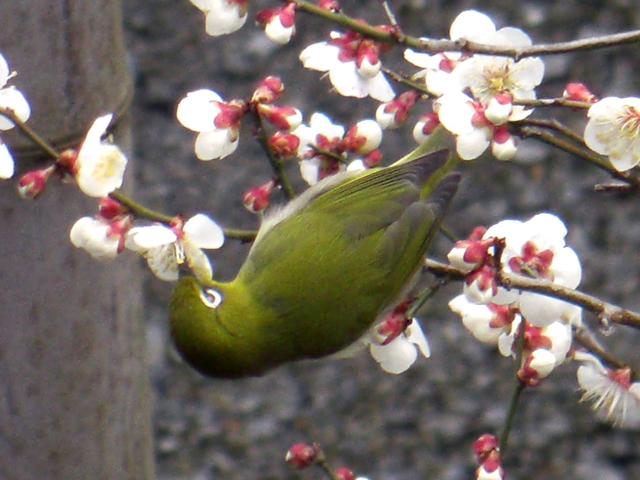
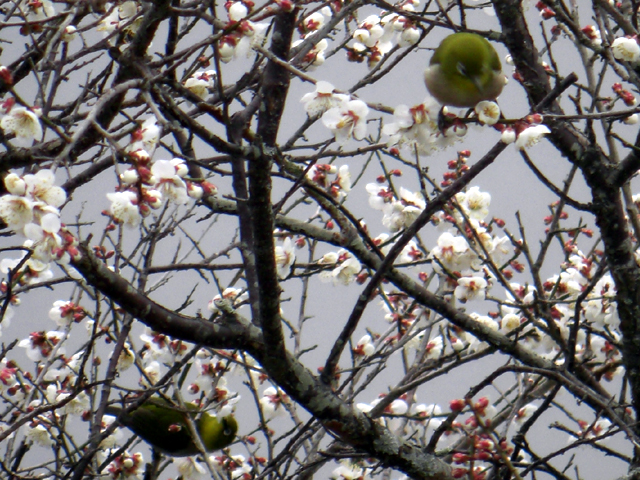
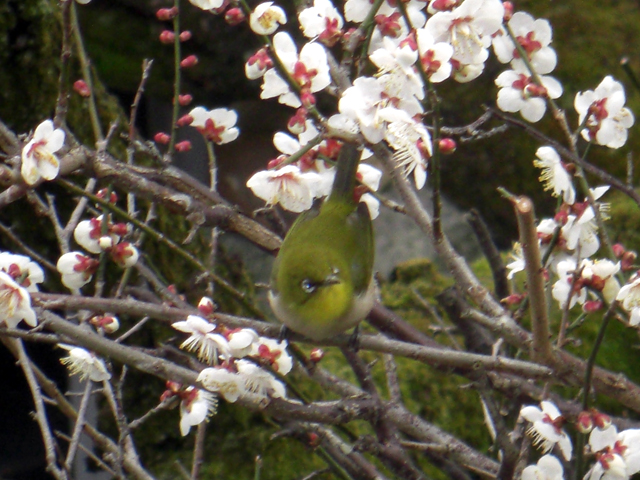
 それはさておき(さておくんかい。いやいや,ちゃんと対処しますッ―笑),庭の梅花が見ごろで,毎日,メジロが来ています。大分チャレンジしたのですが,なかなかこれという画像が撮れず,高望みはやめて,このあたりで手を打ってアップすることにしました(爆)。

 よく,「梅に鶯」と言いますが,梅の花の咲くころに,うちの庭で鶯を見たことってないんですよね。まあ,「梅に鶯」は《梅に目白》の間違いだと言われています。花札の絵柄にしてもウグイスというよりメジロに近いです。ウグイスは虫喰いですから,春早く咲き虫もあまりいない時期の梅の花には,あまり興味がないのでしょう。

 Wikipedia 掲載の画像でもわかる通り,ウグイスってのは,地味な鳥ですからねぇ。鳴き声から,「メジロみたいな見た目だったらよかったのに」という,わが祖先の願望から来た間違いかもしれません。声の「仏法僧」と姿の「仏法僧」みたいに。

追記(2014.3.8):
 今日,検索語に「梅に鶯 間違」というのがあって,ググっていたら,こんな記事を見つけた。〔ウグイス考「梅に鶯」本当は「梅に目白」か?〕。記事を読んで,なるほどなと思うところもある。まぁ,ぴったりの理想だから,この考え方のほうが,正しいかな。春のとりあわせとして,「梅に鶯」は最高ということですよね。やはり,仏法僧の話と似ているなと思います。

2羽撮れた。10羽ほど来てた。
2羽撮れた。10羽ほど来てた。
こっち向いて!!
こっち向いて!!
嘴を花に突っ込んで,食事。
嘴を花に突っ込んで,食事。
カテゴリー
Windows

本家のお世話-#60。(PHP5.4.12へアップデート)

 さて,PHP5.4.12が Feb-20 @19:06:24UTC に出たので,我が家用として,VC9 x86 Thread Safe 版の php-5.4.12-Win32-VC9-x86.zip を落とす。 ChangeLog を読むと,Core のバグフィックスも結構あるようなので,早速アップデートする。official PHP binary の 5.4.10 以降は php5apache2_4.dll が同梱されるようになったのだが,その辺にも変わりはないか,一応, Apache Lounge の該当部分も見に行った。特に変わりなし。

 php.ini-productionは5.4.11からの変更点なしだし, php5apache2_4.dll も同梱されているから,新旧のファイルを入れ替えて php.ini を放り込み, Apache をrestartするだけ。新規に導入する方は,「本家のお世話-#28。」を参考にしてください。

 ところで,PHP5.5 が Alpha5 まで進んでいる。1年位前に書いたように, 5.5 からは WindowsXP はサポートされないんだよね。 PHP ではいろいろ起こるようだから,どうなるかわからないけど,それでも 5.5 の GA が出るのもそう遠い日ではないだろう。真剣に準備しないとなあ(溜息)。

カテゴリー
everyday life

invite+~@facebookmからのメール。

 つい先日,携帯(SH906i)に迷惑メールがやってきた。私の携帯に迷惑メールなんて,何年ぶりのことだろうか。「どっからだよ」と思って開いてみた。PCのHTML形式のメールの場合,これさえも危ないことがあるのかもしれないが,ガラケーのテキストメールの場合は,そこまでの話は聞いたことがないので,開けちゃった(汗)。

 で,こんなやつです。

To: 携帯のメールアドレス
Date: 13/02/xx 20:05
From: invite+~@facebookm
 (注)~の部分には,長々と自動生成らしき文字列が入っている。
Subject: Facebookで○○さんの写真をチェック
 (注)○○は実在の知人の名前。しかし,ものすごく長くあっていないし,そこまで親しくない。
添付: [添付ファイル削除]
本文: Facebookで○○さんの写真をチェック

Facebookに登録すると、友達の写真や動画や近況を見たり、メッセージを交換したり、さまざまな形で友達とつながることができます。

Facebookで○○さんと交流しましょう
http://www.facebook.com/p.php?i=nnnnnnnnnnnnnnn&k=xxxxxxxxxxxxxxxxxxxxxxx_xxxxxxxxxxx-xxxxxxxxxxxxxxxxxxxxxxxxx_xxxxxxxxxxxxxxxxxxxxxxxxxxxx&r&app_id=nnnnnnnnnn

すでにアカウントをお持ちの場合は、このメールアドレスを追加してください。
http://www.facebook.com/merge_accounts.php?e=私の携帯メールアドレス&c=xxxxxxx_xxx-xxxxxxxxxxxxxxxxxxxxxxxxxxxx_qRt2Q&source=unknown

=======================================
このメッセージは(私の携帯メールアドレス)宛てに送信されました。 今後Facebookからこのようなメッセージを受けとりたくない場合、またはメールアドレスを友達の紹介に使用したくない場合は、購読を停止するには以下のリンクをクリックすることができます。
http://www.facebook.com/o.php?k=xxxxxxxxxxxxxxxx&e=私の携帯メールアドレス&mid=xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx
Facebook, Inc., Attention: Department 415, PO Box 10005, Palo Alto, CA 94303

 facebookmというドメインを見たことがなかったので,「スワッ,なりすましか」って思ったのだが,どうやら,
facebookmail.comのモバイル版ドメインのようだ。だから,なりすましではないわけだが,
facebookmail.com同様,モバイルでもお邪魔虫なのねー。まったく,facebookのポリシーって,日本人には(いえ,私だけかも知れませんが―汗)理解しがたいよ。

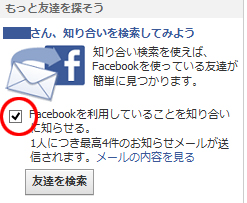
 自分が,迷惑メールの発信元にならないように,facebookの設定を見直しとこうね。例えば,アカウント設定とか,プライバシー設定とか。<<--- 誰に言ってんだよ。自分にだろ(爆)。 facebook それに,今回調べてみて知ったんだが,「もっと友達を探そう」なんていうところをクリックしたときに赤丸のところをチェックしたままだと,招待のメールが送られるが,設定によっては,「招待とインポートした連絡先を管理」に入っているメンバーにも勝手に送られるらしい。未確認だけど。

 で,「招待とインポートした連絡先を管理」の情報って,今回見てみたら,Yahooでメールをやり取りしただけの相手のものまで入っていた。
 Yahooで友人を探してみたのは,参加したころ(2011年1月)に試しただけなので,そのときのYahooの受信箱に入っていた情報だと思う。私の場合,Yahooのアドレス帳は空なので,これの中のものでないことははっきりしている。この辺は,ネット上で読んだこととは違うようだ。
 というわけで,「インポートした連絡先をすべて削除」しておいた。幸いにして自分の設定がキチキチだったので,誰にも迷惑メールは送られていなかったようだ。ホッ。

 で,今回携帯にやってきたメールは,おそらく相手が携帯(あるいはスマホか)上で,右上画像類似のところをタップしたのだと思う。しかし,相手は携帯でしかメールのやり取りをしたことのない相手だよ。ということは,差出人の携帯アドレス帳にメールアドレスのあった全員宛に,これが送られたんじゃないだろうかと勘繰っちゃうね(未確認だから,あくまで,憶測ですよ。どんな操作をしたのかなんて確認するほど,親しい相手ではないので)。キャリアのトラフィック的にも,立派に迷惑メールだ。人によってだが,携帯なんて,どのくらいアドレスが入ってるか分かったもんじゃない。
 私の憶測が正しい場合に限っての話だけど,営業の方とか,ついうっかり,仕事用の携帯でやっちゃいけない私用のfacebookアクセスして,「問題のリンクをタップ」とかしたら,最悪だねぇ。

 さて,メールの購読中止を使うのは,別の問題がある気がするので,facebookmは受信拒否ドメインにした。我が家的には,解決!!!

追記:
 シバケンさんから早速のコメントをいただきました。結構,みなさん経験があるんですね。しかし,
> 今回携帯にやってきたメールは,おそらく相手が携帯(あるいはスマホか)上で,右上画像類似のところを
> タップしたのだと思う。
と書いたように,先方に確認したわけではない未確認の憶測ですので,くれぐれも頭から信じないように(爆)& m(_”_)m。

カテゴリー
Vulnerability

80年後のKENJI-#1

The same article in English

 なんかまた,いろいろ出てますね。こんなのとかこんなのとか。どれも緊急ですワ。我が家は,ついにJREをアンインストールしてしまいました。まあ,Webのほうだけ無効にしてもいいのですが,最近あまり使わないもので。

 昔(といってもネットの世界なので,つい2年位前の話ですが),WindowsUpdateは安定するまであてないとかいう時代もあったのですが,こんなこともある当世なので,OSや有名どころのプラグインなど(なんといっても有名どころは狙われやすいです。ただし,対応も早いですが)は必ず最新のパッチをあてた状態にし,ウイルス対策ソフト・ファイアーウォールは統合ソフトを導入し,これまた最新にしておくことが肝心ですナ。どこの水飲み場で襲われるかわかったもんじゃありません。昔と違い,昨今の悪者は,目に見える症状を表してくれないからたちが悪いですよネ。

 さて,本題。

 昨夜,80年後のKENJI~宮沢賢治 映像童話集~というのがありまして,恐る恐る見てみました。何で,恐る恐るなのかといいますと,長岡さんの死の話のときにチラッと「雨ニモマケズ」の件に触れたことがありますが,それに限らず,KENJIの作品には昔からかなりの思い入れがありまして,他の人が作った映像作品が,なかなかに受け入れがたいということがよくあるのです。まあ,昨夜のところは,それほど拒否反応を起こすものはありませんでした。シグナルとシグナレスについては,あのキャラはやめてほしいなと思いましたが……
 今回使われた原作について,また,青空文庫を利用させていただき,縦書きにしてみました。縦書き集にも入れておくつもりです。よかったらお読みください。

80年後のKENJI~宮沢賢治 映像童話集~ 第1回「ちいさき命」

80年後のKENJI~宮沢賢治 映像童話集~ 第2回「畏れる」

 書き忘れていましたが,縦書き集は,Javascriptを有効にしないと読めません。(最低でもo6asan.com,
ajax.googleapis.com,nehan.googlecode.com,googlecode.comに対しては。) また,IE9,10の場合は互換表示で読んでください。

カテゴリー
WordPress

今更ながらのアクセス制限。

投稿アップデート情報  追記(2/22)  追記2(4/16)

 ほんと,今更ながらなんですが, wp-login.php にアクセス制限をかけました。なんのためかというと, AWStats の統計から外すためです。

 この件については,ずっと,ほったらかしだったんです。というのが,不正アクセスされてるみたいだなという程度で,数もそれほどでなく,特に問題はないようだったもんで。それに,WordPressのフォーラムを見ても,常に最新版を使うようにし,強いパスワードを使っていれば,うちのようなサーバの使い方(使用者は,私だけ)であれば,そこまでする必要もないだろうと感じていたものですから。
 そんなわけで,ときどきパスワードを変えたりでお茶を濁していたのですが,年末から, wp-login.php への不正アクセスがドッと増えちゃって。どうも,英語版の「ブログに雪が降る。」を書いてからのような気がします。先年,大震災についての記事を英語版で書いたときも,ドッとスパムが増えたような覚えがありますが,英語版でタイムリーなトピックを取り上げたときは,そういうほうでも反応が早いみたいで,いい迷惑です……

 なにしろ,ログイン画面が表示された時点で,HTTPステータスコード 200 が戻るもんで,これのアクセス数がすべて AWStats の統計に入ってきちゃって,参った参ったというところです。で,このさい, access-denied.conf という extra-conf を作り apache に読み込ませることにしました。
 ついでに,主な迷惑サイト(主として,*.163data.com.cn―苦笑)のアクセス制限もこっちに移しました。

 access-denied.conf の中身は,下記のようなものです。 G:/WEB というのは,ドキュメントルートです。ディレクティブは新しいほうの形で書いてみました(笑)。
 wp-login.php のアクセス制限をどんな形にしようかと思ったのですが,当面,自宅からだけ認める形にしました。さっき設定したばかりなんですが,error.log に,[authz_core:error] がすでに 10 個ばかり並んでますから,効果大ですねぇ。これで AWStats の統計から wp-login.php への不正アクセスが外せます。やれやれ。

<Files “wp-login.php”>
Require ip xxx.xxx.xxx.xxx/xx  <<--- 自宅LANのIPアドレス </Files> <Directory "G:/WEB"> <RequireAll> Require all granted # [*.163data.com.cn] # [110.80.0.0 - 110.91.255.255] Require not ip 110.80.0.0/12 # [112.112.0.0 - 112.115.255.255] Require not ip 112.112.0.0/14 # [116.52.0.0 - 116.55.255.255] Require not ip 116.52.0.0/14 # [117.24.0.0 - 117.31.255.255] Require not ip 117.24.0.0/13 # [117.60.0.0 - 117.63.255.255] Require not ip 117.60.0.0/14 # [117.80.0.0 - 117.95.255.255] Require not ip 117.80.0.0/12 # [119.96.0.0 - 119.103.255.255] Require not ip 119.96.0.0/13 # [120.32.0.0 - 120.43.255.255] Require not ip 120.32.0.0/12 # [121.204.0.0 - 121.207.255.255] Require not ip 121.204.0.0/14 # [121.224.0.0 - 121.239.255.255] Require not ip 121.224.0.0/12 # [121.32.0.0 - 121.35.255.255] Require not ip 121.32.0.0/14 # [123.184.0.0 - 123.187.255.255] Require not ip 123.184.0.0/14 # [123.52.0.0 - 123.55.255.255] Require not ip 123.52.0.0/14 # [124.72.0.0 - 124.72.255.255] Require not ip 124.72.0.0/16 # [124.76.0.0 - 124.79.255.255] Require not ip 124.76.0.0/14 # [125.112.0.0 - 125.112.127.255] Require not ip 125.112.0.0/17 # [125.77.0.0 - 125.78.255.255] Require not ip 125.77.0.0/14 # [125.88.0.0 - 125.95.255.255] Require not ip 125.88.0.0/13 # [218.78.0.0 - 218.83.255.255] Require not ip 218.78.0.0/11 # [218.85.0.0 - 218.86.127.255] Require not ip 218.85.0.0/14 # [219.128.0.0 - 219.137.255.255] Require not ip 219.128.0.0/12 # [220.160.0.0 - 220.162.255.255] Require not ip 220.160.0.0/14 # [220.185.192.0 - 220.185.255.255] Require not ip 220.185.192.0/18 # [220.191.0.0 - 220.191.127.255] Require not ip 220.191.0.0/17 # [221.236.0.0 - 221.237.255.255] Require not ip 221.236.0.0/15 # [222.170.0.0 - 222.172.127.255] Require not ip 222.170.0.0/13 # [222.208.0.0 - 222.215.255.255] Require not ip 222.208.0.0/13 # [222.76.0.0 - 222.79.255.255] Require not ip 222.76.0.0/14 # [27.148.0.0 - 27.151.255.255] Require not ip 27.148.0.0/14 # [58.37.0.0 - 58.37.255.255] Require not ip 58.37.0.0/16 # [58.48.0.0 - 58.55.255.255] Require not ip 58.48.0.0/13 # [58.60.0.0 - 58.63.255.255] Require not ip 58.60.0.0/14 # [59.32.0.0 - 59.42.255.255] Require not ip 59.32.0.0/12 # [59.52.0.0 - 59.61.255.255] Require not ip 59.52.0.0/12 # [60.176.0.0 - 60.176.255.255] Require not ip 60.176.0.0/16 # [60.188.128.0 - 60.188.255.255] Require not ip 60.188.128.0/17 # [61.140.0.0 - 61.146.255.255] Require not ip 61.140.0.0/11 # [61.154.0.0 - 61.154.255.255] Require not ip 61.154.0.0/16 # [61.169.0.0 - 61.173.255.255] Require not ip 61.169.0.0/13 </RequireAll> </Directory> 追記(2/22):  題名のせいか,wp-login.phpのせいか,WordPressのセキュリティ強化の記事として読みに来る方が結構いらっしゃるようなので,現時点で参考になりそうなサイトを3つあげておきます。まあ,セキュリティ関係はナマモノなので,あくまで現時点の話です。上げられてる10個のうちの半分は,WordPressに限る話ではないですよね。up-to-dateとか,パスワード強度とか,ユーザの啓蒙とか。最後のものなんて一番苦労するとこじゃないですか。  記事は番号順にお読みください。

  1. WordPress のセキュリティ、こんな記事は要注意
  2. WordPress使いならこれだけはやっておきたい本当のセキュリティ対策10項目
  3. Re: WordPress使いならこれだけはやっておきたい本当のセキュリティ対策10項目

追記2(4/16):
 以下のようなニュースがあった。対策していない場合は,やった方がいい。なにしろ,うちのような零細ブログでも,wp-login.phpへの不正アタック数は,1日平均
     2012/11 — 99   2012/12 — 370   2013/01 — 290
     2013/02 — 320   2013/03 — 117   2013/04 — 377 15日終了時点
なんて感じだから,何も対策ができていない場合は,結構,破られる可能性はあると思うよ。しかし,本当に,12月にブログに雪が降るの話を書くまでは,アタック数少なかった気がするんだけどなあ。

  1. 全世界のWordPressサイトに大規模攻撃; デフォルトのアドミンユーザ名’admin’がねらわれている
  2. Brute Force Attacks Build WordPress Botnet
  3. WordPressを狙った大規模な攻撃

 とりあえず, 管理者ユーザ名を「admin」から他の何かに変更するとか,強いパスワードを使うとかいう対策が推奨されているようだが,先日の「2013年4月マイクロソフト定例。」あたりにも出てきた話だけど,パスワードの使いまわしとかはやめた方がいい。
カテゴリー
everyday life

今年も梅が……

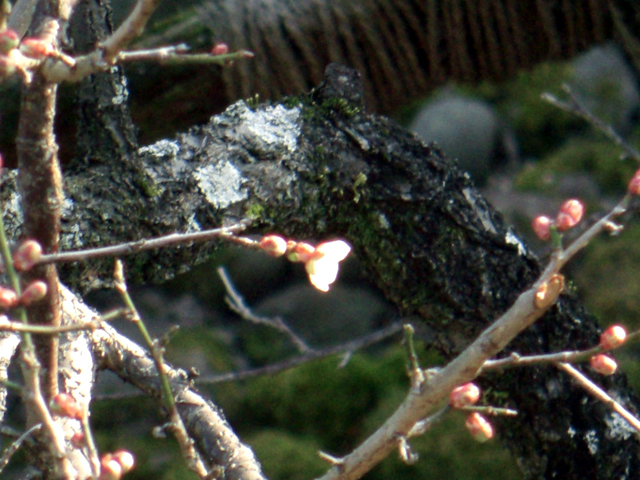
今年の一番花 今年も梅がほころぶ季節になりました。今日は,雨でしたが,昨日は天気晴朗なれど風強き中,1輪だけ開いている花を見つけました。毎年,大体同じような場所の枝の花が,一番乗りなのです。日当たりとか,風とか,枝の勢力とか,いろいろ関係しているのでしょう。

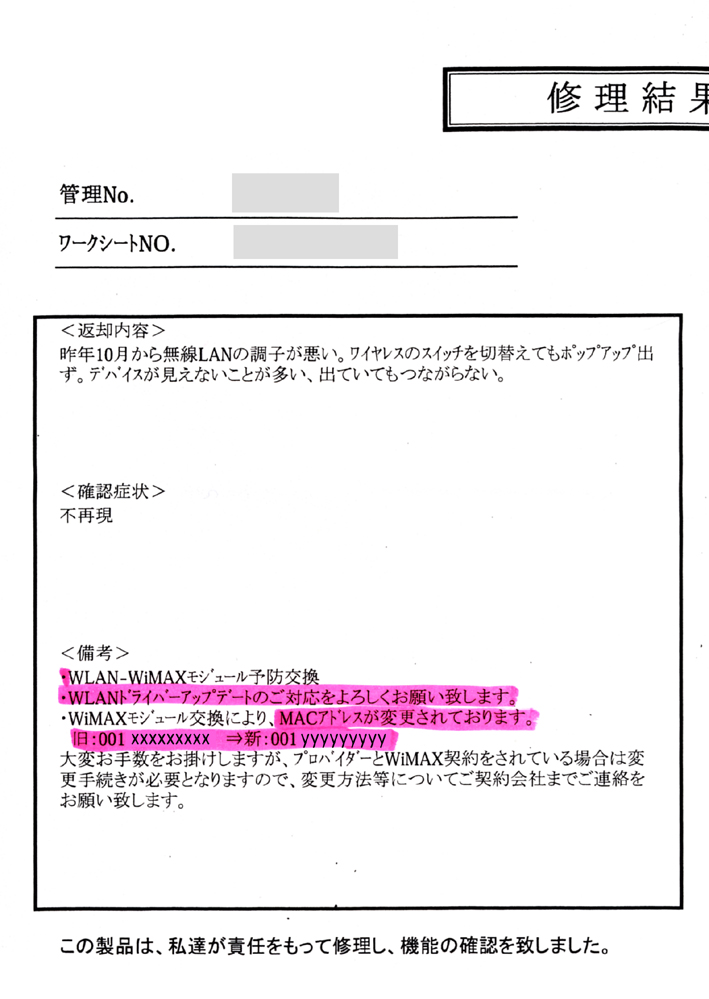
 先日入院させた例の Let’s note J10 なんですが,2月1日に戻ってきまして,雪まつりにも持っていきました。退院してきてから,全く問題なしです。右のような修理報告書が添付されて戻ってきたのですが,メーカーでは症状が再現しなかったようです。

J10-WLAN これを心配して,長いこと自分でいろいろいじっていたのですけどね。何しろ,症状が初めて発現したのは,バスクに行ったときですから,かれこれ3月になります。そのまま返されることのないように厳重にお願いしておきましたので,モジュールの予防交換をしてくれたようです。MACアドレスが変わってますから,換えてくれたのは間違いないでしょう。

 ドライバが古いみたいな書き込みがありますが,これは当たり前でして,リカバリしてから修理に出しましたのでねぇ。この前にも,デバイスの競合やソフトの不具合なども考えて,リカバリを何度かやったのですが,修理に出す前のリカバリは,単なるリカバリでなく,ハードディスク上のデータの破壊をしてからリカバリしましたから,二手間くらい,余計に手間がかかりました。まぁ,メーカーは絶対にやってくれないだろうと思ったんですが,万が一,本体ごと交換してくれた時のことを考えましてね。その辺の用心については,ちょっとOCD気味なところがありますもんで(苦笑)。